Содержание
- Вступление
- Что такое безопасность ИИ агентов
- Как это работает
- Преимущества, ограничения и риски
- Как внедрить на практике
- Выводы
- Сквозной пример: маршрутизация обращений
- Следующий шаг: от задачи к проектному решению
- Частые вопросы
Вступление
Безопасность ИИ агентов важна для компаний, которые поручают системе разбор писем, документов и заявок, работу с корпоративными данными или действия в учётных системах. Агент может ускорить обработку типовых задач, но ошибочное решение, лишний доступ или внешняя инструкция в документе способны привести к утечке данных, неверной операции или остановке процесса.
До запуска нужно определить границы процесса: какие данные поступают на вход, что агенту разрешено делать, какие действия требуют подтверждения сотрудника и как фиксируются все шаги. Контроль должен охватывать источник данных, права доступа, правила обработки, результат работы и порядок реакции на ошибку.
ИИ-агент отличается от обычного помощника тем, что может обращаться к корпоративным системам и запускать действия. Поэтому ответственность за правила, полномочия и проверку результата остаётся у владельца процесса и сотрудников компании.
Что такое безопасность ИИ агентов
Безопасность ии агентов в бизнесе — это набор организационных правил и технических ограничений, которые не дают агенту получить лишние данные, выполнить неразрешённое действие или скрыть ошибку. Цель не в полной самостоятельности системы, а в сохранении управляемости процесса и ответственности людей.
Тема становится критичной, когда агент работает с обращениями клиентов, внутренними документами, реквизитами, договорами или учётными данными. Чем выше последствия неверного решения, тем уже должны быть полномочия агента и тем яснее нужен контроль сотрудника.
Ответственность стоит разделить заранее. Владелец процесса утверждает правила и принимает результат. ИТ-служба настраивает доступы и журналирование. Сотрудник-контролёр разбирает исключения и подтверждает значимые действия.
Основа управляемого сценария
- Минимальные права: агент видит только источники и поля, необходимые для конкретной задачи.
- Проверяемый вход: документы и сообщения поступают из определённых каналов, а не из произвольных внешних источников.
- Ограниченные действия: подготовка черновика, создание задачи и изменение данных имеют разные уровни разрешений.
- Передача исключений: неполные данные, противоречия правилам и нестандартные случаи направляются сотруднику.
- Журнал операций: команда может восстановить входные данные, действия агента, результат и решение человека.
- Контролируемые изменения: новые правила, источники и права сначала проверяются в ограниченном контуре.
Как это работает
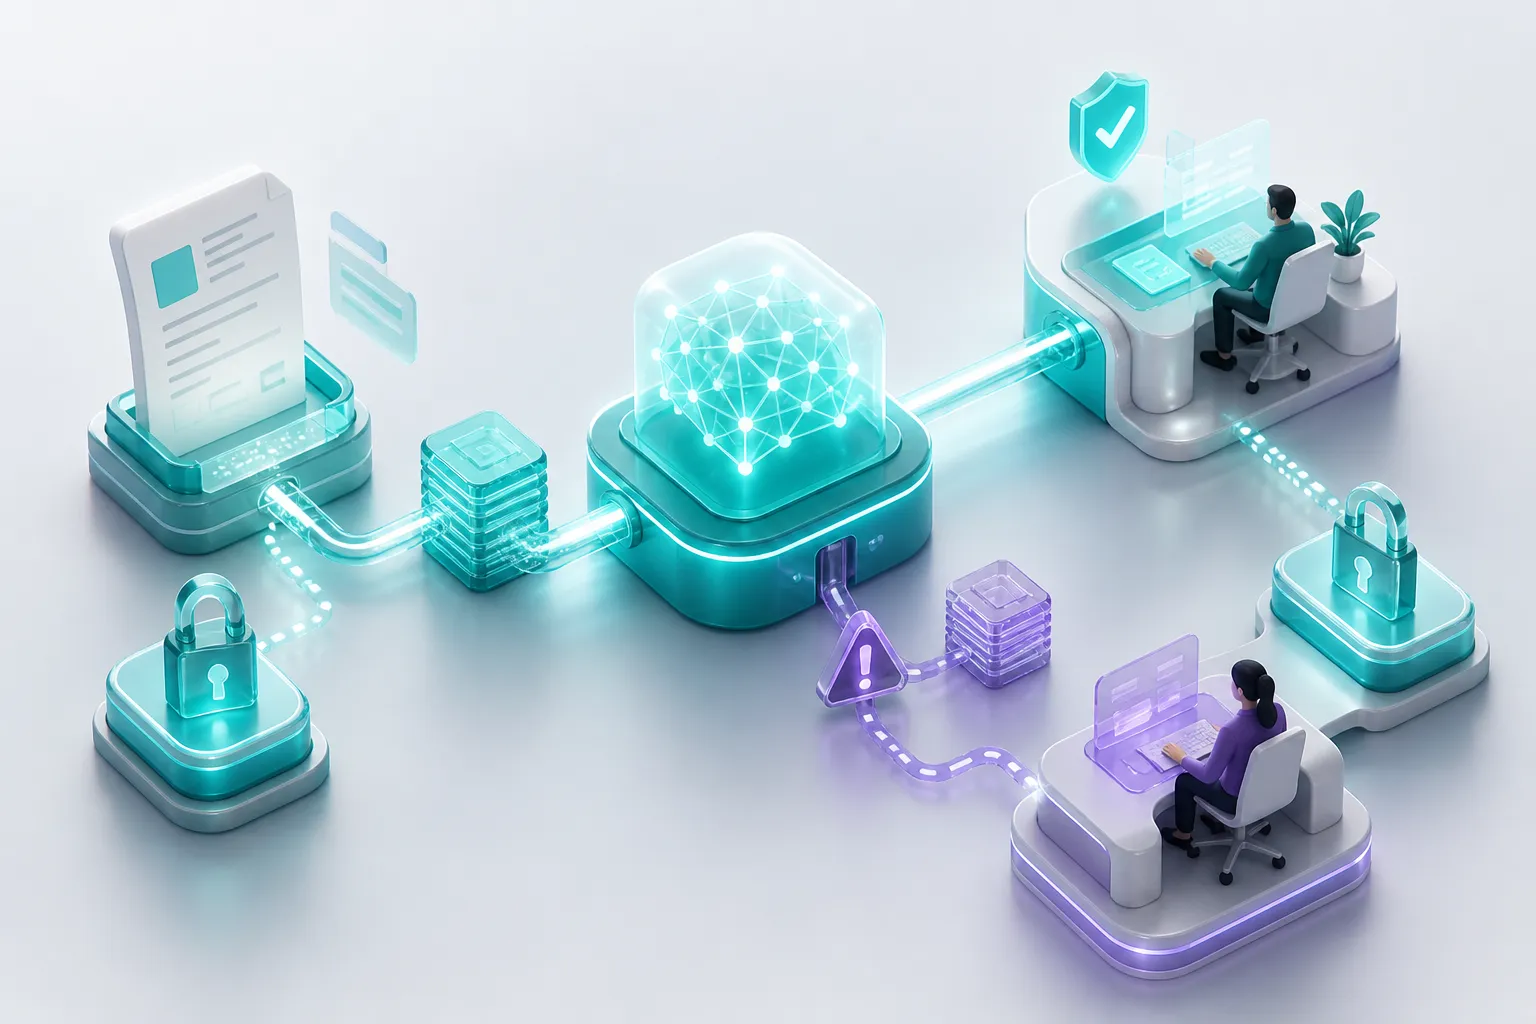
Безопасный агент действует по заранее заданному маршруту, а не по свободной команде. Сначала он получает разрешённые входные данные. Затем проверяет их полноту, применяет правила и либо готовит ограниченный результат, либо передаёт случай сотруднику.
Сквозной пример: изменение реквизитов поставщика
Предположим, поставщик направляет письмо с просьбой изменить реквизиты. Агенту не предоставляют право самостоятельно менять карточку контрагента. Его задача — быстро подготовить проверяемый пакет для сотрудника.
- Письмо и вложения поступают в выделенный почтовый ящик. Агент принимает только сообщения из этого канала.
- Система извлекает номер контрагента, новые реквизиты и перечень приложенных документов. Если обязательного документа нет, задача сразу передаётся сотруднику.
- Агент сверяет извлечённые поля с утверждённым перечнем и создаёт черновик задачи в рабочей системе. Он указывает найденные расхождения, но не вносит изменения.
- Сотрудник проверяет документы, сопоставляет данные с внутренними правилами и принимает решение. При сомнении он запрашивает уточнение у поставщика.
- После подтверждения уполномоченная система обновляет реквизиты. Агент отправляет статусное сообщение по утверждённому шаблону, а запись о ходе обработки остаётся в журнале.
Что автоматизировать, а что оставить человеку
| Часть процесса | Роль агента | Роль сотрудника | Риск, который нужно ограничить |
|---|---|---|---|
| Приём обращения | Распознаёт тип обращения, извлекает поля, проверяет комплектность | Разбирает нестандартные сообщения | Неверная классификация |
| Поиск по внутренним материалам | Подбирает фрагменты из разрешённых источников | Подтверждает вывод в спорной ситуации | Ответ на основе устаревшего источника |
| Подготовка документа | Создаёт черновик по шаблону | Проверяет смысл, условия и адресата | Неточная формулировка или пропуск условия |
| Изменение данных в системе | Готовит запрос или задачу на выполнение | Подтверждает значимое действие | Финансовая, правовая или операционная ошибка |
| Уведомление | Формирует сообщение по утверждённому шаблону | Подключается при конфликте или жалобе | Некорректная коммуникация |
Преимущества, ограничения и риски
Агент может снять с сотрудников повторяющиеся операции: первичный разбор писем, поиск сведений, проверку комплектности и подготовку черновиков. Эффект стоит оценивать по показателю конкретного процесса: времени обработки, числу возвратов, очереди задач или количеству ручных исправлений. Скорость сама по себе не является достаточным результатом, если растёт число ошибок.
Ограничение принципиально: система может подготовить убедительный, но неверный вывод при неполных данных, неактуальном источнике или неоднозначном правиле. Агент не заменяет владельца процесса и не должен самостоятельно принимать финансовые, кадровые или юридически значимые решения.
Отдельной проверки требуют широкие права доступа, передача лишних данных в запросах, попытки подменить инструкцию во входящем документе и ошибочные действия через интеграции. Для задач в чувствительных областях полезен материал «Агентский ИИ — Финансы и Экономика ‘Сделай Это За Меня’». Качество разрешённых источников и порядок работы с ними рассматриваются в статье «База знаний с ИИ и поиск по базе знаний для бизнеса: внедрение и интеграции».
Ключевой принцип
Не передавайте агенту право на необратимое действие, пока не проверены данные, правила, исключения и понятный маршрут передачи задачи человеку.
Как внедрить на практике
Начинайте с одного повторяющегося процесса, где понятен ожидаемый результат и последствия ошибки можно контролировать. Для первого пилота лучше подходит маршрут с устойчивым входным потоком, ограниченным числом систем и возможностью проверить результат до выполнения значимого действия.
Роман Романов, руководитель ИИ-направления в DYNAMICSUN, придерживается практического подхода: сначала описываются процесс, риски и критерии приёмки, а затем выбирается технический контур. Такой порядок помогает не расширять доступы быстрее, чем появляются правила контроля.
Если агент становится частью рабочей среды с документами, задачами и внутренними сервисами, полезно учитывать принципы, описанные на странице «Разработка корпоративных порталов». Возможные форматы проектирования, разработки, интеграции и развития решения собраны в разделе «Все услуги».
План безопасного запуска
- Назначьте владельца процесса и зафиксируйте один измеримый показатель, который должен улучшить пилот.
- Опишите входные данные, разрешённые источники, действия агента и условия обязательной передачи сотруднику.
- Установите отдельные роли доступа. Запретите агенту лишние операции и включите журналирование.
- Подготовьте проверочные сценарии: неполные сведения, неверный документ, нестандартный запрос и попытку изменить инструкцию во входящих материалах.
- Запустите пилот на ограниченном потоке. Сравнивайте результат с исходным процессом и разбирайте ошибки до расширения контура.
- Пересматривайте права, правила и контроль для каждого нового процесса, а не переносите настройки автоматически.
Критерии выбора решения
- Можно ли ограничить доступ агента по системам, операциям и ролям?
- Сохраняется ли история действий и оснований для результата?
- Есть ли понятный маршрут передачи исключения сотруднику?
- Можно ли отдельно тестировать изменения до включения в рабочий процесс?
- Кто отвечает за актуальность правил, шаблонов и источников?
- Можно ли быстро остановить агента или сузить его полномочия при инциденте?
Выводы
Безопасность ИИ-агента строится на ограниченных правах, проверяемых данных, журнале действий и контроле человека там, где ошибка существенна. Следующий шаг — выбрать один повторяющийся процесс и составить для него карту входных данных, действий агента, исключений и владельца решения.
Сквозной пример: маршрутизация обращений
Предположим, компания хочет быстрее распределять входящие обращения между подразделениями. До пилота владелец процесса фиксирует текущую долю ошибочной маршрутизации, время до первого ответа и набор причин, по которым сотрудник меняет назначенного исполнителя.
На вход ИИ получает текст обращения и разрешённые справочные данные. Система предлагает категорию и маршрут, но спорные случаи передаёт координатору. Контрольная выборка включает обычные запросы, редкие темы и сообщения с неполными сведениями.
Команда сравнивает точность маршрута, время обработки и объём ручных исправлений с исходным процессом. Стоп-условием становится рост критичных ошибок или ситуация, когда проверка требует больше времени, чем прежняя ручная сортировка.
Масштабирование возможно после устойчивого результата на новых обращениях и проверки нагрузки на интеграции. Если один отдел показывает слабое качество, его оставляют на ручном маршруте, а подтверждённые категории расширяют поэтапно.
Следующий шаг: от задачи к проектному решению
Частые вопросы
С чего начать безопасное внедрение ИИ-агента?
Начните с описания одного процесса и его границ. Зафиксируйте, какие данные получает агент, что он может делать, кто проверяет итог и какие действия запрещены без подтверждения сотрудника.
Как выбрать первый процесс для пилота?
Подойдёт повторяющийся процесс с понятными правилами и заметной ручной нагрузкой. Важно, чтобы ошибочный результат можно было проверить и исправить до необратимого действия.
Какие данные потребуются агенту?
Передавайте только данные, необходимые для конкретной задачи: утверждённые шаблоны, правила, ограниченный набор документов и сведения из нужной системы. Широкий доступ ко всем папкам и базам для пилота обычно не нужен.
Когда обязателен контроль человека?
Контроль нужен для финансовых, кадровых, юридически значимых и других действий с высокой ценой ошибки. Он также необходим при неполных данных, противоречии источников или нестандартной ситуации.
Как оценить эффект от внедрения?
Выберите показатель до запуска: например, время первичной обработки, количество возвратов или объём очереди. После запуска сравнивайте сопоставимые периоды и одновременно проверяйте качество результата.
Какие риски проверить до запуска?
Проверьте права доступа, состав передаваемых данных, возможную подмену инструкций во входящих материалах, действия через интеграции и возможность быстро остановить агента. Отдельно протестируйте неполные и нестандартные входящие документы.
Когда решение можно масштабировать?
Расширять контур можно после того, как пилот устойчиво проходит типовые и исключительные сценарии, а владелец процесса понимает показатели и порядок реакции на ошибки. Для каждого нового процесса права и контроль нужно оценивать заново.
Для следующего практического шага изучите Агентский ИИ — Финансы и Экономика ‘Сделай Это За Меня’ и База знаний с ИИ и поиск по базе знаний для бизнеса: внедрение и интеграции: эти материалы дополняют рекомендации и помогают выбрать подходящий сценарий.